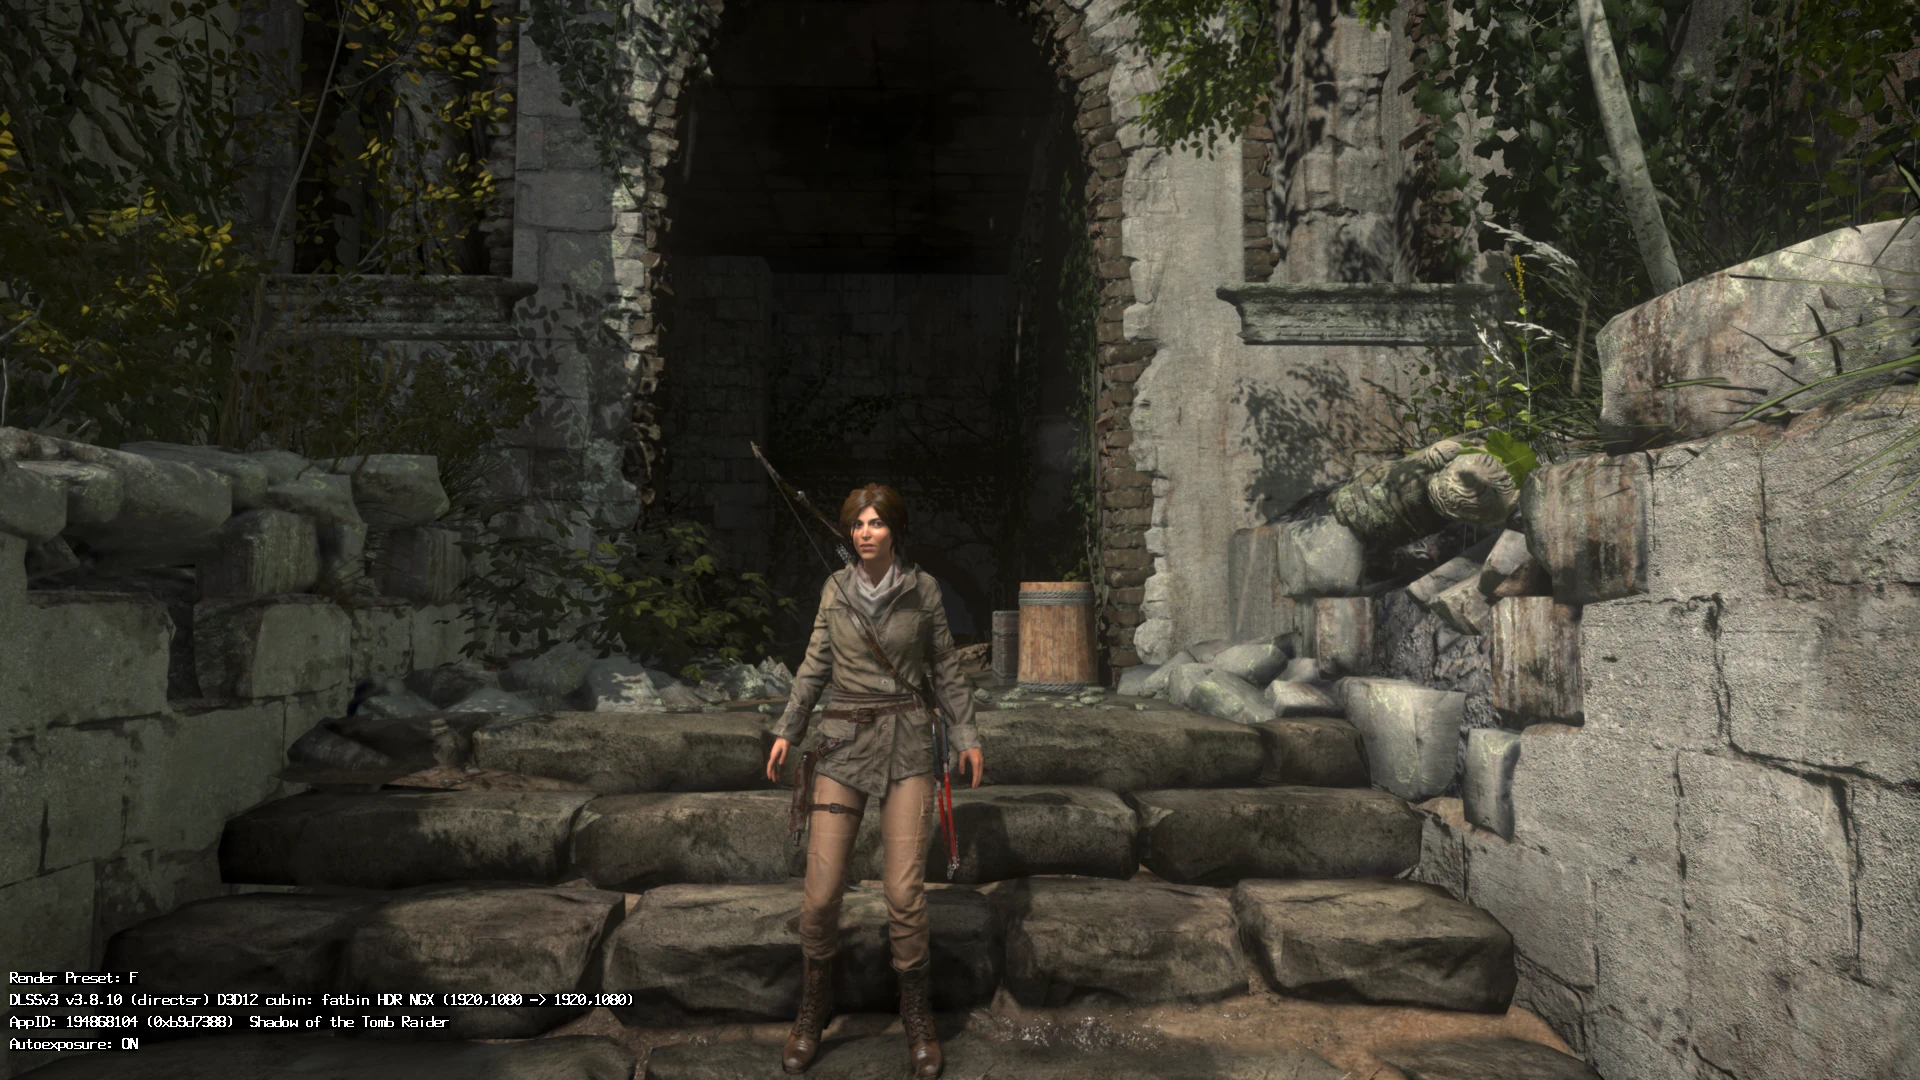
DX12 细分曲面黑色纹理修复
修复在DirectX 12下启用Tessellation游玩《古墓丽影:崛起》时出现的随机黑色纹理和纹理闪烁问题。
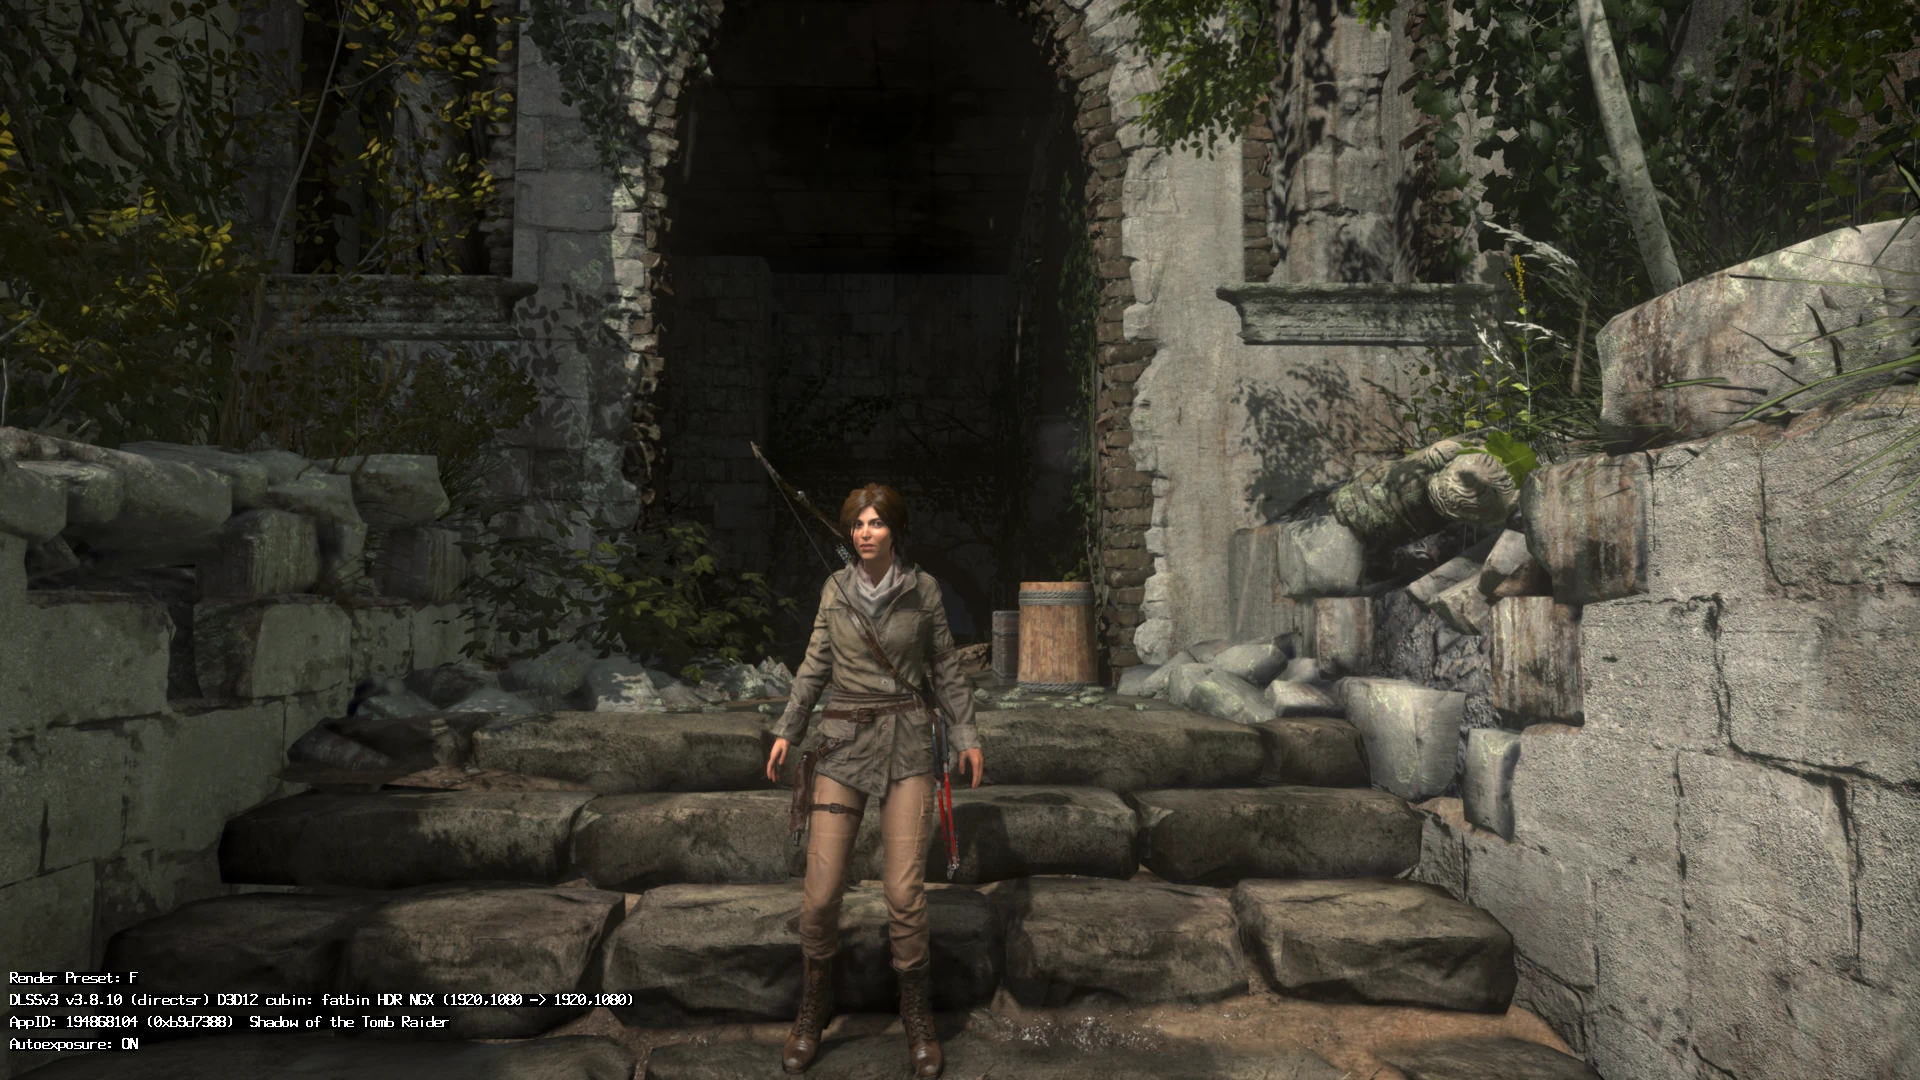 查看大图
此模组修复了《古墓丽影:崛起》在 DirectX 12 下启用曲面细分、且使用 566.36 之后版本的 Nvidia 驱动时所出现的随机黑色纹理和纹理闪烁问题。
该修复以一个小型运行时补丁的形式分发。
[line] [size=5][b][u]安装方法[/u][/b][/size] [list=1] []在 [font=Courier New]ROTTR.exe[/font] 旁边安装 [b]64 位[/b]版本的 Ultimate ASI Loader(使用 d3d12.dll)[/] []将 [font=Courier New]rottr_tessfix.asi[/font] 放到 exe 所在位置。[/] []以 DX12 模式并启用曲面细分启动游戏。补丁会自动应用。[/] [/list][b]卸载方法:[/b]删除 [font=Courier New]rottr_tessfix.asi[/font]。 [line]
[size=5][b][u]兼容性[/u][/b][/size]
针对以下确切的可执行文件开发和测试: [list] [][font=Courier New]ROTTR.exe[/font],27,584,064 字节[/] []SHA-256:[font=Courier New]d56353d9cfdc8f3bd21e02475a691964938951ad0ce503decd58e3621415a04a[/font][/] []Steam 版本:1.0.1.1026.0[/] [/list]该插件只修补一个固定位置,并在修改任何内容之前验证该处的原始机器码字节。在其他任何构建版本上它都不会执行任何操作,因此不会修改错误的代码。这也意味着它[b]不保证在其他版本上可用[/b]。如果该模组对你无效,请在评论中发布你的文件大小和 SHA-256。
[line]
[size=5][b][u]问题所在 [/u][/b][/size] DirectX 12 的“根签名”是一种布局,用于告诉 GPU 每个着色器阶段的纹理、常量和采样器位于何处。《古墓丽影:崛起》对常规绘制使用普通的根签名,对曲面细分绘制使用更大的根签名(它增加了 hull 和 domain 阶段)。
DX12 有一条严格的规则:当根签名改变时,之前绑定的所有内容都会失效,必须重新绑定。
游戏使用“脏”标志来跟踪需要重新绑定的内容,在几乎所有改变根签名的地方它都会设置这些标志。
但在普通签名与曲面细分签名之间切换的逐绘制代码中,它没有设置。
于是游戏认为其表仍然处于绑定状态,跳过重新绑定,GPU 就可能读取到空的或过期的表,从而导致黑色纹理和闪烁。
游戏创建了多个根签名,包括 VS+PS(7 个参数)、VS+GS+PS(10 个)、VS+HS+DS+PS(13 个)以及一个 16 参数的通用签名。参数 0-6 在各图形签名中相同。hull 表位于 7-9,domain 表位于 10-12,而这些在 VS+PS 签名中并不存在。
描述符状态对象(由 [font=Courier New][context+0x3490][/font] 指向)保存四个脏掩码。每一位对应一个着色器阶段(位 0 VS,1 HS,2 DS,3 GS,4 PS,5 CS): [list] [][font=Courier New]+0x20[/font]:常量缓冲区表[/] [][font=Courier New]+0x1C[/font]:纹理(SRV)表[/] [][font=Courier New]+0x24[/font]:采样器表(据信 / 从代码路径推断,未完全追踪)[/] [][font=Courier New]+0x28[/font]:UAV 表(据信 / 只有像素和计算阶段拥有)[/] [/list]提交例程只会为设置了对应位的阶段调用 SetGraphicsRootDescriptorTable。
我找到的其他所有调用 SetGraphicsRootSignature 的地方都会立即向这些掩码写入 [font=Courier New]0x3F, 0x3F, 0x3F, 0x30[/font]。而逐绘制的签名选择(RVA [font=Courier New]0x30F590[/font],调用位于 [font=Courier New]0x30F60D[/font])没有这样做,因此在切换之后,引擎的记录认为表仍处于绑定状态,而 D3D12 已经将它们置为失效。
[line]
[size=5][b][u]修复方案 [/u][/b][/size] 位于 [font=Courier New]0x30F60D[/font] 的 6 字节 [font=Courier New]call [rax+0xF0][/font](SetGraphicsRootSignature)被替换为一次对短跳板的调用外加一个 nop。该跳板: [code] mov r10, [rdi+0x3490] ; descriptor-state object mov dword [r10+0x20], 0x3F mov dword [r10+0x1C], 0x3F mov dword [r10+0x24], 0x3F mov dword [r10+0x28], 0x30 jmp [rax+0xF0] ; original SetGraphicsRootSignature[/code] 它不触碰参数寄存器(rcx = 命令列表,rdx = 根签名),只使用易失性暂存寄存器 r10,并尾跳转到原始 API,因此栈的状态与原始调用完全一致。
在其返回之后,游戏自身的提交例程会看到脏位,并重新绑定绘制所需的表;未绑定任何着色器的阶段会被引擎自身的检查跳过。额外的开销是在每次签名切换时重新绑定用到的阶段,与每帧的描述符堆相比很小。曲面细分、着色器及其他一切均未改变。
[line]
[size=5][b][u]插件如何应用 [/u][/b][/size] 在进程附加时,插件会: [list=1] []获取主模块的基地址,并读取 PE 头以获取映像大小。[/] []将 RVA [font=Courier New]0x30F5F7[/font] 处的 28 个原始字节与预期序列进行比较。[/] []在模块 +/-2 GB 范围内分配一小块可执行内存,以便 32 位相对调用能够到达它。[/] []将 45 字节的跳板复制到该内存块中。[/] []将 6 字节的调用点设为可写,写入 [font=Courier New]call rel32[/font] 加 [font=Courier New]nop[/font],恢复保护并刷新指令缓存。 [/] [/list]磁盘上的可执行文件永远不会被修改。
[line]
[size=5][b][u]发现过程 [/u][/b][/size] 对可执行文件进行静态分析(反汇编)。我比较了在二进制中找到的各个根签名切换点。逐绘制选择路径是其中唯一不写入这四个脏掩码的。跳板写入的值与其他位置使用的值相同。
[line]
[size=5][b][u]源代码与 AI 披露[/u][/b][/size]
[b]披露:[/b]最终代码在部分 AI 协助下进行了清理。
[size=5][b]致谢[/b][/size] [list] []Ultimate ASI Loader,作者 ThirteenAG[/] [/list]
正在加载版本记录…
正在加载评论…
评论在新手盒子客户端中发表,这里同步展示。